Apsauga, kuri tik atrodo kaip apsauga: 5 vietos, kur klinikos svetainė saugi tik popieriuje
Ugniasienė, kurią galima apeiti, apsaugos, kurios įjungtos, bet neveikia, ir svetimas turinys, kurį mato tik Google. 5 tylios saugumo spragos klinikų svetainėse ir ką galite pasitikrinti patys.
Dauguma klinikų svetainių turi apsaugą: ugniasienę, prieigos ribojimą administravimui, klaidų pranešimus, saugumo įskiepį. Visa tai matosi nustatymuose, sąskaitose ir sąrašuose. Bet įjungta apsauga ir veikianti apsauga — skirtingi dalykai. Pavojingiausios spragos yra ne tos, kur apsaugos nėra, o tos, kur ji yra ir niekas jos nebetikrina.
Penkios vietos, kur tai matome dažniausiai. Visos jos tylios: neveikianti apsauga klaidos nerodo.
1. Ugniasienė, kurią galima apeiti
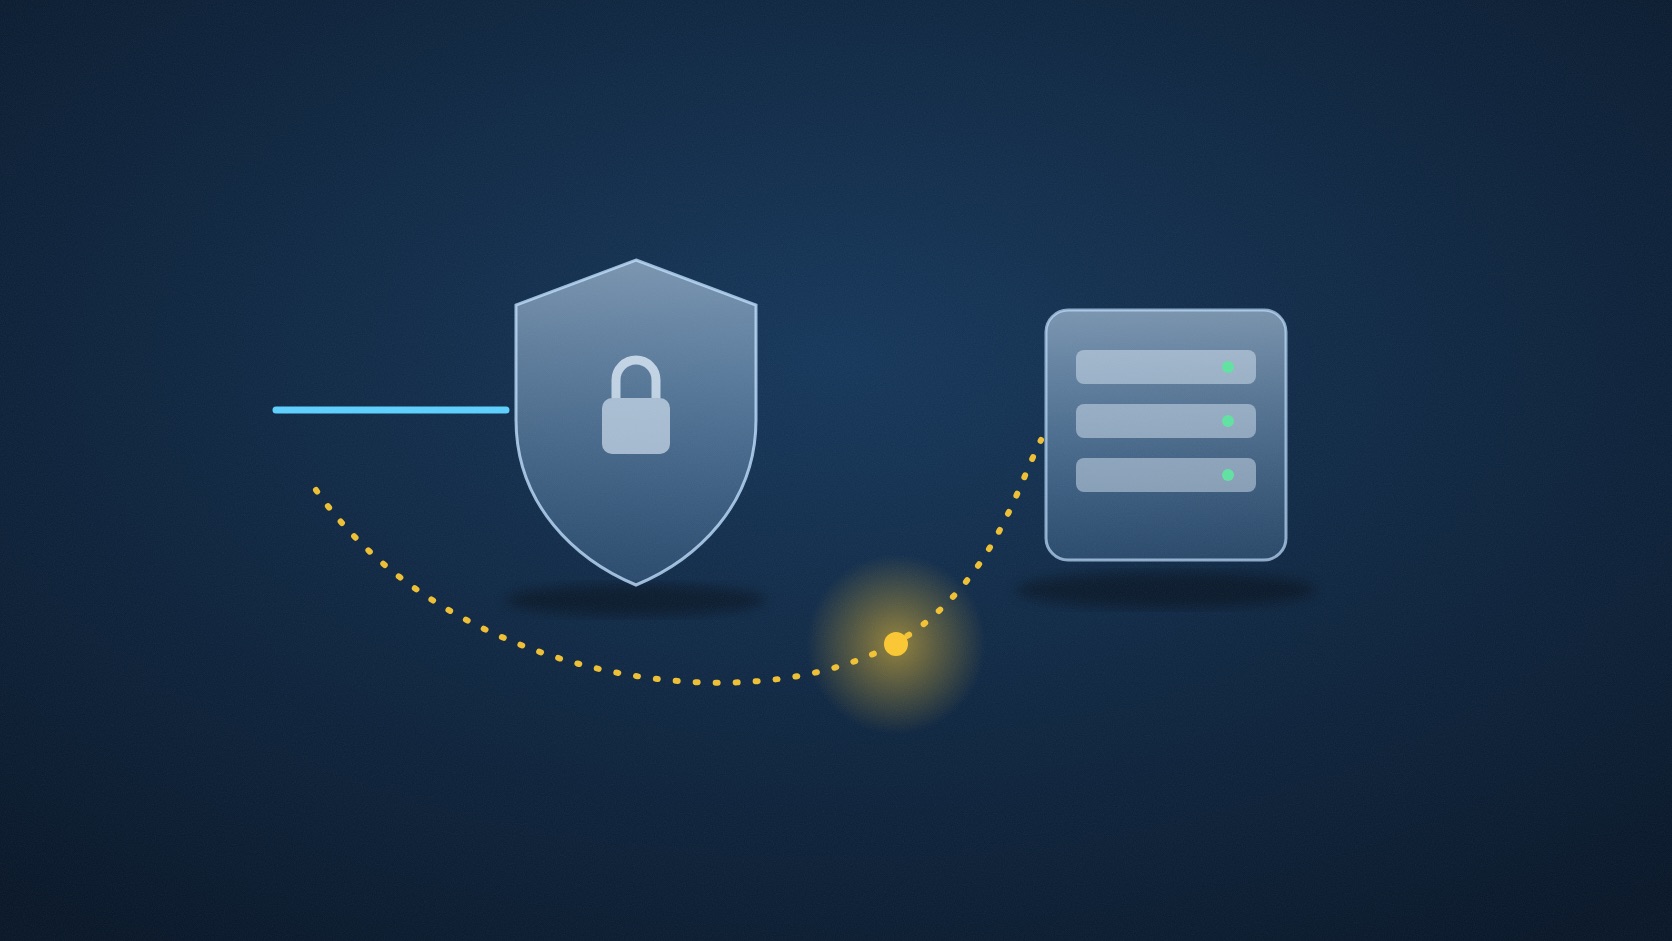
Daug svetainių naudoja tarpinę apsaugos paslaugą (CDN su ugniasiene): lankytojai pirma pasiekia ją, o ji perduoda užklausas į svetainės serverį. Problema ta, kad pats serveris dažnai lieka pasiekiamas ir tiesiogiai — savo adresu, apeinant apsaugą. Tada ugniasienė saugo tik tuos, kurie maloniai ateina pro duris.
Antras spąstas — uždaryti serverį per anksti. Įjungus apsaugą, dalis lankytojų ir sistemų dar kurį laiką ateina senu keliu. Uždarius jį iš karto, krenta ne puolėjai, o tikri pacientai — ir tyliai.
Ką daryti: patikrinti, ar serveris atsako tiesiogiai, apeinant apsaugą, ir jį uždaryti — bet tik įsitikinus, kad visas srautas jau eina per apsaugą.
2. Prieigos sąrašas, kurį apgauna viena eilutė
Administravimo sritis dažnai ribojama leidžiamų adresų sąrašu: į svetainės valdymą gali patekti tik iš biuro ar tam tikro tinklo. Skamba patikimai. Bet jei serveris pasitiki lankytojo pateikiamu adresu, o ne tuo, iš kur užklausa iš tikrųjų atėjo, sąrašą galima apeiti viena papildoma užklausos eilute.
Tokia apsauga blogesnė už jokią: kol sąrašas atrodo kaip vartai, niekas neklausia, kas dar saugo administravimą.
Ką daryti: patikrinti ne tai, ar ribojimas įjungtas, o ar jo negalima apeiti — ir administravimą saugoti ne vien adresų sąrašu, o dviejų žingsnių prisijungimu.
3. Įjungta, bet neveikia
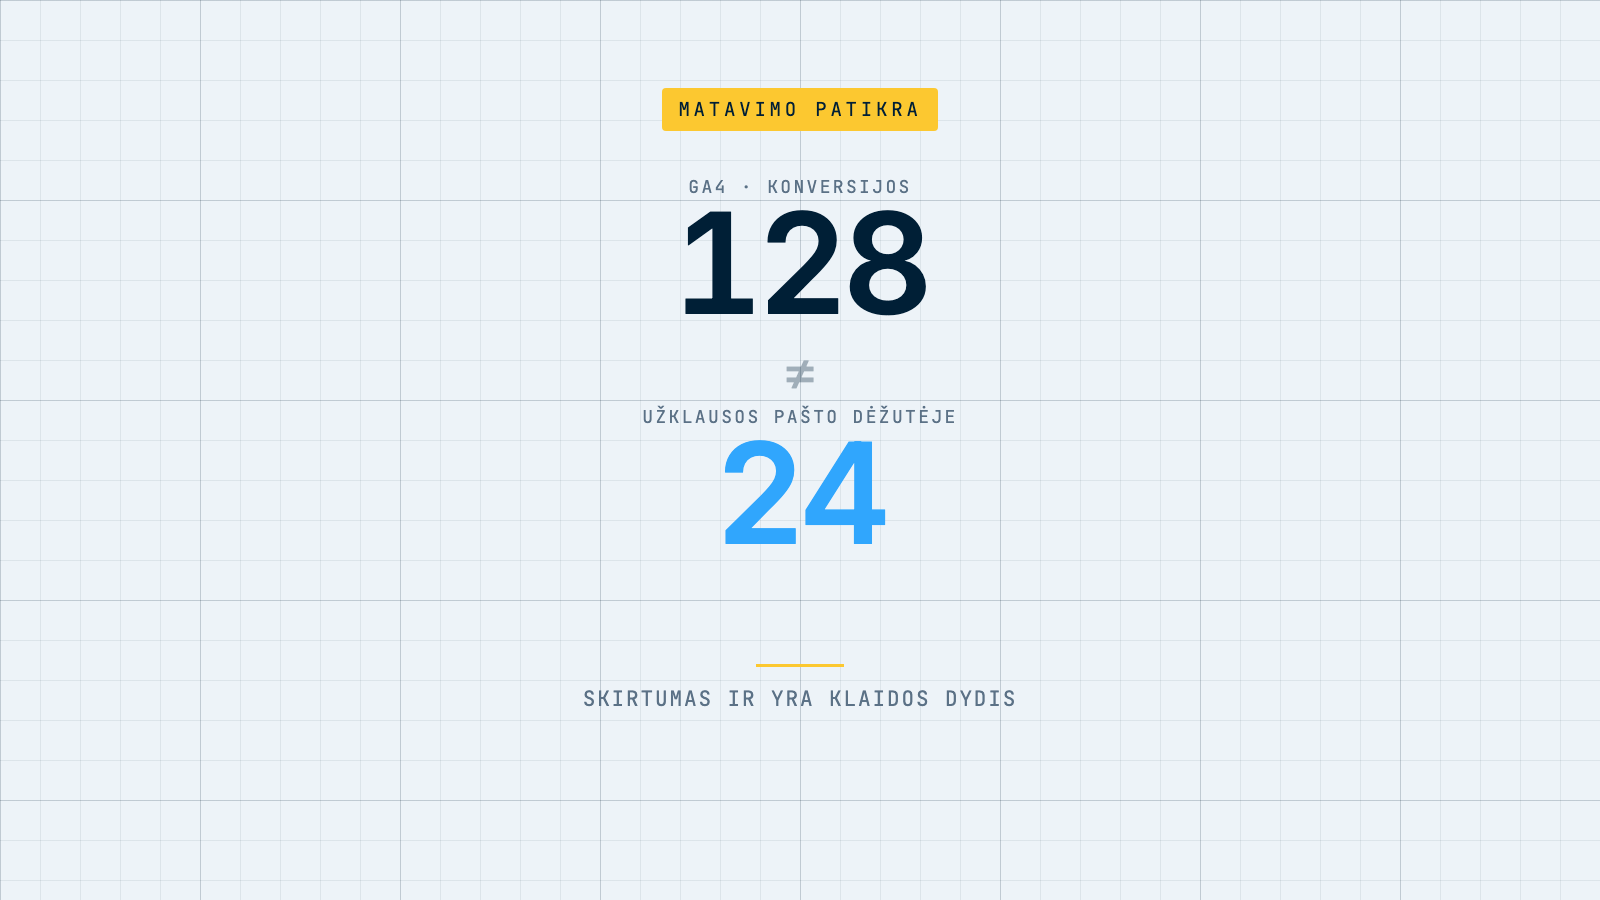
Klaidų stebėsena, kuri turėtų pranešti apie gedimą, įdiegta, bet nesukonfigūruotas paskutinis žingsnis — ir ji tyliai nesiunčia nieko. Analitikos filtras sąraše yra, bet paliktas bandymo režime ir nefiltruoja. Saugumo įskiepis įdiegtas, bet jo taisyklės išjungtos po kažkada buvusios problemos.
Nė vienas iš jų nesugedęs. Visi sukonfigūruoti iki pusės ir palikti, nes niekas nepatikrino paskutinio žingsnio. O sąraše jie atrodo kaip apsauga.
Ką daryti: kiekvienam apsaugos mechanizmui užduoti ne klausimą „ar yra?“, o „kada paskutinį kartą jis kažką padarė?“. Klaidų pranešimams — sukelti testinę klaidą ir patikrinti, ar pranešimas atėjo.
4. Turinys, kurį mato tik Google
Vienas klastingiausių atvejų: tuo pačiu adresu žmogus mato įprastą klinikos puslapį, o Google robotas — svetimą reklaminį turinį. Svetainės savininkas jo niekada nepamatys, nes naršyklėje viskas tvarkinga. Pastebima tik iš netiesioginių ženklų: Google paieškos konsolėje puslapių skaičius kelis kartus didesnis, nei svetainė iš tikrųjų turi, o paieškos rezultatuose atsiranda svetimų kalbų antraščių.
Medicinos įstaigai tai ne tik paieškos matomumo, bet ir pasitikėjimo klausimas: klinikos vardas paieškoje susiejamas su turiniu, kurio ji niekada nekūrė.
Ką daryti: periodiškai palyginti, ką apie svetainę žino Google, su tuo, kiek puslapių ji iš tikrųjų turi — ir išsiaiškinti kiekvieną neatitikimą.
5. Svetainė nenulaužta, bet ja naudojasi kiti
Ne visas svetimas turinys atsiranda per įsilaužimą. Dažniau — per atviras duris: laisvą registraciją, kurios niekas nebenaudoja, komentarus, failų įkėlimą ar vidinę paiešką, kuri atkartoja bet kokį įvestą tekstą. Šlamšto siuntėjai registruojasi, kelia savo reklamas ir pasinaudoja tuo, kad patikimas klinikos domenas jas „patvirtina“.
Įprastos patikros čia nieko neranda — puslapiai švarūs, failai nepakeisti. Klausti reikia ne „kaip atrodo puslapiai?“, o „kaip turinys gali patekti į svetainę?“.
Ką daryti: išjungti registraciją ir įkėlimus, kurių nereikia, o vidinės paieškos puslapius uždaryti nuo indeksavimo.
Pasitikrinkite per 15 minučių
- Google paieškoje įveskite
site:ir savo domeną. Ar matote puslapių, kurių nekūrėte, ar antraščių svetima kalba? - Google paieškos konsolėje palyginkite indeksuotų puslapių skaičių su tuo, kiek puslapių svetainė realiai turi. Ar skirtumas didelis?
- Paklauskite svetainės kūrėjo: ar serveris pasiekiamas tiesiogiai, apeinant ugniasienę? Ar tai kada nors tikrinta?
- Kada paskutinį kartą gavote klaidų stebėsenos pranešimą? Jei niekada — ar tikrai niekada nieko nesugedo?
- Ar svetainėje įjungta laisva registracija? Ar žinote, kas užsiregistravo paskutinis?
- Ar administravimas apsaugotas dviejų žingsnių prisijungimu, ar tik slaptažodžiu ir adresų sąrašu?
Jei bent į vieną klausimą atsakymas „ne“ arba „nežinau“ — jūsų apsauga galbūt egzistuoja tik nustatymuose.
Šį sąrašą galite pereiti patys — jam nereikia nei įrankių, nei mūsų. Jei norite antros poros akių, parašykite: nuskenuosime jūsų svetainę ir atsiųsime prioritizuotą radinių sąrašą, nemokamai. Tai, ko iš išorės pamatyti neįmanoma — serverio konfigūracija, prieigos taisyklės, ar pranešimai realiai pasiekia žmogų — tikrinama audite su prieiga prie jūsų sistemų.